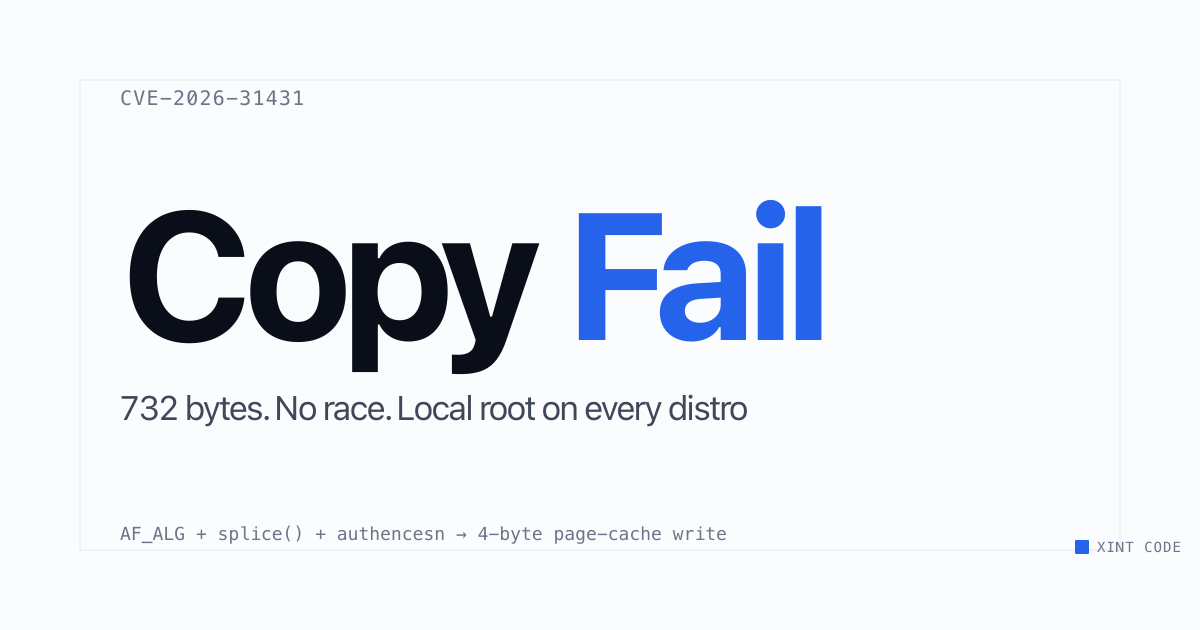
近日資安界揭露了一個存在於 Linux 系統核心長達 9 年的高風險漏洞——CVE-2026-31431,被命名為「Copy Fail」。該漏洞由資安廠商 Theori 發現,嚴重性評分高達 7.8 分。從 2017 年至今的多數主流 Linux 版本均受到影響,若未及時修補,攻擊者將能輕易在機器上取得最高的 root 權限。
漏洞原理與影響範圍
什麼是 Copy Fail?
Copy Fail 屬於一個邏輯漏洞(Logic Bug),存在於 Linux 系統核心的密碼學子系統(crypto subsystem)中的 authencesn。Theori 團隊在人工智慧工具輔助下,發現了這個隱藏極深的弱點。
這個漏洞最危險的地方在於,它不需要觸發競態條件的時間空檔(race window),也不依賴網路存取或預先安裝的特殊指令,即可達成本機存取權限提升(Local Privilege Escalation, LPE)。
未取得權限的本機使用者,可以藉此觸發受控資料寫入,目標是系統中任何可讀取檔案的分頁快取(Page Cache)。例如,攻擊者可以透過一段長度僅約 732 個位元組的 Python 指令碼,針對套用 setuid 權限位元的二進位執行檔(如 /usr/bin/passwd 或 /usr/bin/su)進行修改,進而在 Linux 系統上直接獲得 root 權限。
▲影片展示同一個腳本 Copy Fail 漏洞可作用在多種 Linux 發行版上 (影片取自: https://copy.fail/)
受影響的系統版本
由於該問題源於核心預設搭配的 Kernel Crypto API(存取介面為 AF_ALG),幾乎涵蓋了 2017 年以後發行的所有 Linux 發行版,包括 Ubuntu、Amazon Linux、RHEL、SUSE 以及 Debian 等。
根據整理,受此漏洞影響的 Linux 核心版本包含:
- 4.14 到 7.0-rc 版
- 6.18.22 之前的 6.18.x 版
- 6.19.12 之前的 6.19.x 版
換言之,目前已修補的安全版本為 7.0 版、6.19.12 版與 6.18.22 版。
緊急修補方法:以 TrueNAS SCALE 為例
對於依賴 Linux 為基底的伺服器與儲存系統,例如基於 Debian 的 TrueNAS SCALE,這類高權限提權漏洞同樣帶來嚴重威脅(尤其是當系統有提供本地 Shell 存取,或運行不受信任的容器與虛擬機時)。
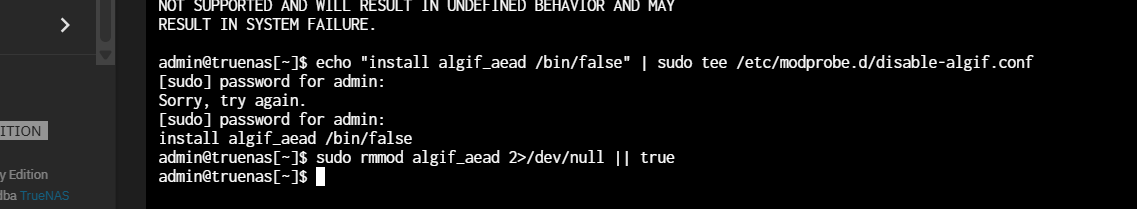
在系統發行商(如 iXsystems)釋出正式的核心更新修補程式之前,業界普遍建議採用以下臨時性緩解措施來防禦此漏洞:將 algif_aead 模組加入黑名單。
步驟一:將漏洞模組加入黑名單
你可以透過終端機寫入黑名單配置,防止該核心模組在開機或運行時被自動載入:
|
|
步驟二:卸載目前已載入的模組
如果系統在運行中已經載入了該模組,請將其強制卸載:
|
|
TrueNAS SCALE 使用者的注意事項
雖然上述方法可作為緊急緩解方案,但在 TrueNAS SCALE 這類特定應用設備作業系統(Appliance OS)上執行時,需要特別注意:
- 系統持續性(Persistence):TrueNAS SCALE 系統的
/etc目錄配置在經歷系統重開機或系統版本升級後,手動修改的檔案(如/etc/modprobe.d/disable-algif.conf)可能會被覆寫或還原。請務必在更新後重新驗證緩解措施是否仍然有效。 - 密切關注官方更新:這僅是治標不治本的臨時解法。最安全的做法是持續關注 iXsystems 的官方資安公告與系統更新推送,一旦釋出包含修補核心的 TrueNAS SCALE 更新檔,應盡速進行系統升級,並在升級後移除此手動黑名單設定。
在修補完成前,建議嚴格限制不必要的使用者登入與 Shell 存取權限,以降低遭到本地提權攻擊的風險。